Kimiko®
Sicherheit & Datenschutz
Wenn KI in Unternehmensprozesse eingebunden wird, steht eine Frage immer im Mittelpunkt: Was passiert mit unseren Daten?
Bei Kimiko® ist die Antwort klar – eure Daten bleiben bei Euch. Vollständig. Ohne Kompromisse. Hier erfahrt ihr, wie Kimiko® Sicherheit, Datenschutz und Kontrolle auf allen Ebenen gewährleistet.
Eure Daten bleiben bei Euch – ohne Wenn und Aber
Viele KI-Lösungen erfordern, dass Unternehmensdaten an externe Server übertragen, dort verarbeitet oder sogar gespeichert werden. Bei Kimiko® ist das nicht der Fall. Als On-Premises-Lösung läuft Kimiko® direkt in Eurer eigenen Infrastruktur – auf Eurem Server, in Eurem Netzwerk, unter Eurer Kontrolle.
Für die Kommunikation mit KI-Modellen nutzt Kimiko® ausschließlich die von Euch gewählten Anbieter und Endpunkte – zum Beispiel Eure eigene Azure-Cloud, Google VertexAI oder einen deutschen Cloud-Anbieter wie STACKIT oder IONOS. Dabei werden keine Unternehmensdaten bei der KI gespeichert. Die Daten fließen zur Verarbeitung und kommen als Ergebnis zurück – das war's.
Alternativ bieten wir Kimiko® auch als Full-Managed-Lösung an, bei der wir den Betrieb auf einem dedizierten Cloud-Server für Euch übernehmen – selbstverständlich mit denselben hohen Sicherheitsstandards.
Eure Infrastruktur. Eure Cloud. Eure Kontrolle.
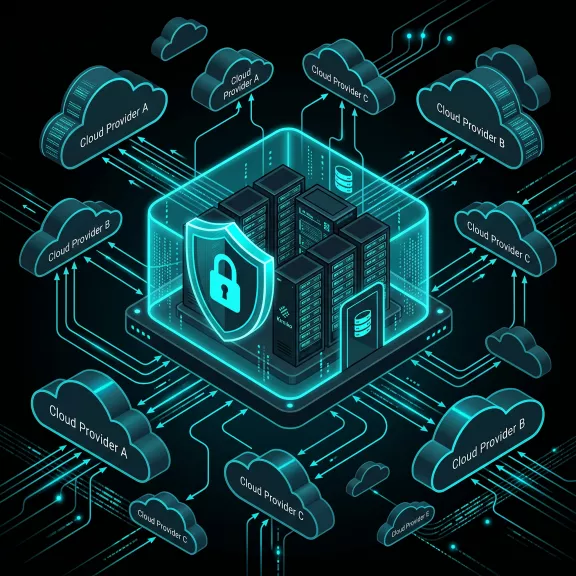
Datensouveränität im Überblick:
On-Premises
Kimiko® läuft auf Eurem eigenen Server. Alle Daten – Chat-Verläufe, Unternehmenswissen, Konfiguration – bleiben in Eurem Netzwerk und unter Eurer Kontrolle.
Modellfreiheit
Ihr entscheidet, welche KI-Modelle und Anbieter zum Einsatz kommen. Kimiko® unterstützt Azure, Google VertexAI, STACKIT, IONOS, OpenAI und weitere – mit Euren eigenen API-Keys und Endpunkten.
Keine Datenspeicherung
Die KI-Modelle erhalten Daten nur zur Verarbeitung der jeweiligen Anfrage. Es werden keine Unternehmensdaten bei den KI-Anbietern gespeichert.
Full-Managed-Option
Wer den Betrieb nicht selbst übernehmen möchte, erhält Kimiko® als gemanagte Lösung – auf einem dedizierten Server, betreut durch unser Team in Karlsruhe.
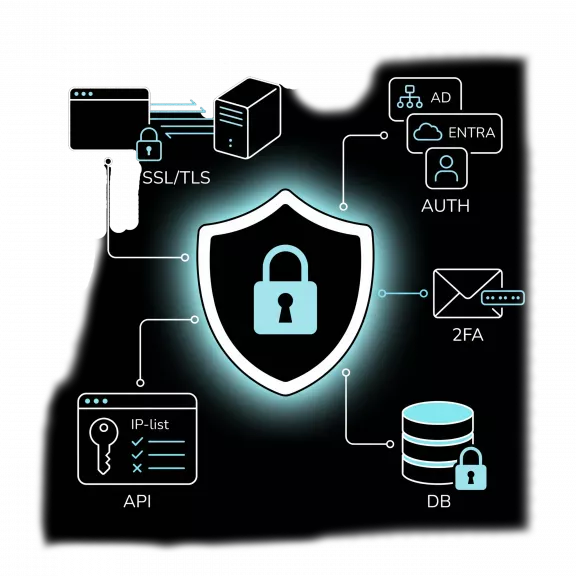
Verschlüsselt, authentifiziert, geschützt
Sicherheit beginnt bei der Kommunikation und beim Zugang. Kimiko® setzt auf mehreren Ebenen an, um unbefugten Zugriff zu verhindern und die Datenübertragung zu schützen.
Die gesamte Kommunikation zwischen Frontend und Backend kann über SSL/TLS verschlüsselt werden – mit eigenen Zertifikaten, die ihr selbst verwaltet. Für die Benutzeranmeldung stehen drei Authentifizierungsverfahren zur Verfügung: Active Directory, Microsoft ENTRA (Azure AD) oder eine lokale Benutzerverwaltung. Zusätzlich lässt sich eine Zwei-Faktor-Authentifizierung aktivieren, bei der Benutzer einen temporären Code per E-Mail erhalten.
Chat-Verläufe werden verschlüsselt in einer lokalen Datenbank gespeichert. Der Zugriff auf die REST-API wird über API-Keys und eine konfigurierbare IP-Whitelist abgesichert.
Sicher auf jeder Ebene. Von der Anmeldung bis zur Datenbank.
Sicherheitsarchitektur im Überblick:
SSL/TLS-Verschlüsselung
Frontend und Backend kommunizieren verschlüsselt – mit eigenen SSL-Zertifikaten, die ihr vollständig kontrolliert.
Flexible Authentifizierung
Anmeldung über Active Directory, Microsoft ENTRA oder lokale Benutzerkonten – passend zu Eurer bestehenden Infrastruktur.
Zwei-Faktor-Authentifizierung
Zusätzliche Sicherheitsebene: Bei aktivierter 2FA erhalten Benutzer einen temporären Anmeldecode per E-Mail.
Verschlüsseltes Chat-Archiv
Alle Chat-Verläufe werden verschlüsselt in einer lokalen Datenbank gespeichert – mit konfigurierbarer Aufbewahrungsfrist.
API-Absicherung
Der Zugriff auf die REST-API wird über API-Keys und eine IP-Whitelist geschützt – nur autorisierte Systeme können zugreifen.
Wer darf was? Ihr entscheidet – bis ins kleinste Detail
Nicht jeder Mitarbeiter braucht Zugriff auf alle KI-Funktionen. Und nicht jede Abteilung soll auf dieselben Informationsquellen zugreifen können. Kimiko® bietet deshalb eine granulare Rechteverwaltung, die sich konsequent durch alle Ebenen des Systems zieht – von den KI-Funktionen über die Informationsquellen bis hin zu den Agents und Workflows.
Jede Berechtigung kann über AD- oder ENTRA-Gruppen gesteuert oder direkt auf einzelne Benutzer zugewiesen werden. So könnt ihr exakt festlegen, wer welche Funktionen nutzen darf, welche Daten sichtbar sind und welche Prozesse zur Verfügung stehen.
Maximale Flexibilität. Minimales Risiko.
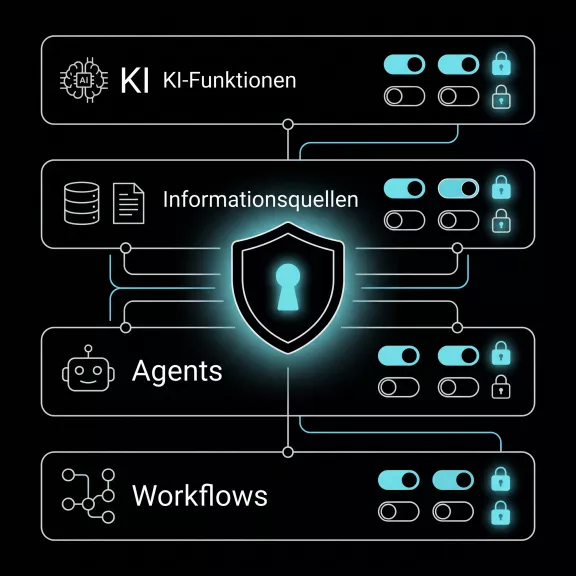
Zugriffskontrolle im Überblick:
KI-Funktionen steuern
Jede einzelne Funktion – Bildgenerierung, Skriptausführung, Transkription, Videogenerierung, Websuche und mehr – lässt sich global aktivieren und auf bestimmte Gruppen oder Personen einschränken.
Informationsquellen absichern
Jede Datenquelle – ob Wiki, CRM, Dateiverzeichnis oder Datenbank – kann gezielt für bestimmte Benutzergruppen freigegeben werden. Was nicht freigegeben ist, bleibt unsichtbar.
Agents & Workflows schützen
Auch bei KI-gestützten Workflows wird der Zugriff über Gruppen und individuelle Berechtigungen gesteuert – inklusive Ressourcenlimits pro Bot-Sitzung.
Benutzerkonten verwalten
Konten können zeitlich befristet, mit Token-Limits versehen, deaktiviert oder mit eingeschränkten Admin-Rechten ausgestattet werden.
Modellauswahl kontrollieren
Ihr bestimmt, ob Benutzer selbst zwischen KI-Modellen wählen dürfen oder ob nur das von Euch festgelegte Standardmodell zum Einsatz kommt.
Zertifiziert, geprüft, made in Germany
Kimiko® wird vollständig von unserem Team in Karlsruhe entwickelt – von der Idee bis zur Umsetzung. Modernste KI-Technologie, die nach höchsten deutschen Sicherheits- und Datenschutzstandards entsteht.
Als ISO/IEC 27001 zertifiziertes Unternehmen ist unser Informationssicherheits-Managementsystem unabhängig geprüft. Das bedeutet: Nicht nur unser Produkt, sondern auch unsere internen Prozesse, unsere Entwicklung und unser Support unterliegen den strengen Anforderungen dieser international anerkannten Norm.
Für Euch heißt das: Ihr arbeitet mit einem Partner, der Sicherheit nicht nur verspricht, sondern nachweislich lebt.
Made in Karlsruhe. Geprüft nach ISO 27001.
Vertrauen & Qualität im Überblick:
ISO/IEC 27001
Unser Informationssicherheits-Managementsystem ist nach ISO/IEC 27001 zertifiziert – dem international anerkannten Standard für Informationssicherheit.
Made in Germany
Kimiko® wird vollständig in Deutschland entwickelt, betrieben und supportet. Keine Entwicklung offshore, keine Abhängigkeiten von Drittanbietern bei der Kernentwicklung.
Deutsche Rechenzentren
Bei der Full-Managed-Option setzen wir auf Rechenzentren in Deutschland – für maximale Compliance und Datensicherheit.
Sicherheit erleben statt nur darüber lesen
Ihr möchtet Euch selbst davon überzeugen, wie Kimiko® Datenschutz und Sicherheit auf Unternehmensebene umsetzt? Wir zeigen Euch in einem persönlichen Gespräch, wie die Rechtesteuerung, die Datenhaltung und die Integration in Eure Infrastruktur funktioniert.